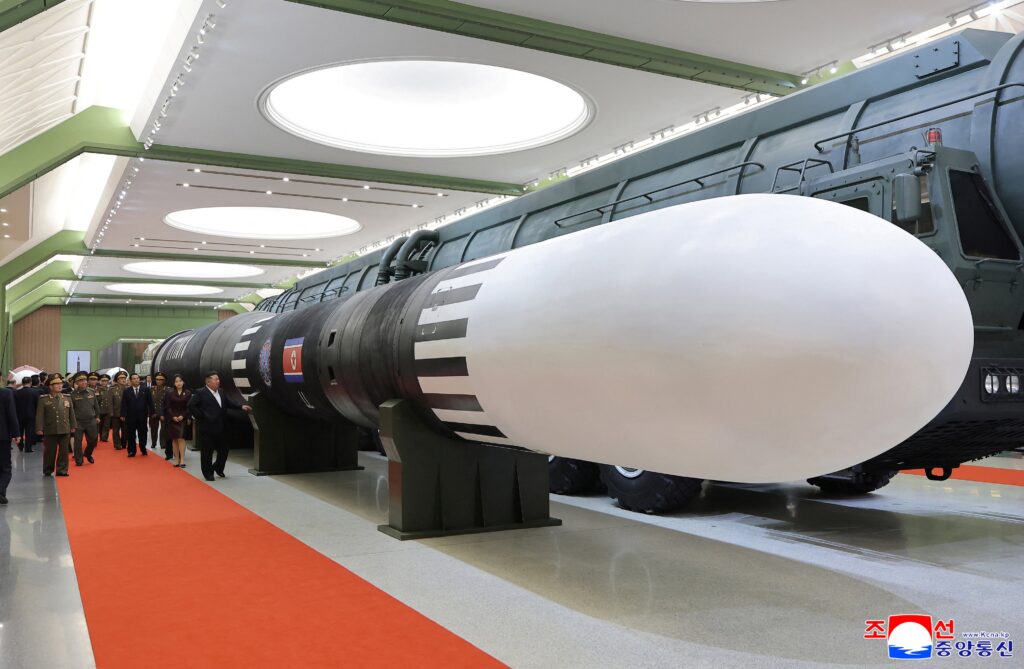
Em um alerta preocupante, o Federal Bureau of Investigation (FBI) revelou que hackers apoiados pela Coreia do Norte orquestraram um sofisticado esquema de engenharia social, utilizando inteligência artificial, para roubar mais de 400 milhões de dólares (equivalente a R$ 2,24 bilhões) nos últimos 18 meses. O montante, segundo as autoridades americanas, está sendo desviado para financiar o programa de armas do governo norte-coreano, ressaltando a crescente dependência do regime de Pyongyang em atividades cibernéticas ilícitas para sua sustentação.
Ameaça Cibernética e o Financiamento Ilícito de Pyongyang
Brett Leatherman, diretor da Divisão Cibernética do FBI, enfatizou a dimensão estratégica desses ataques. Ele destacou que a Coreia do Norte tem se apoiado em roubos de criptomoedas em larga escala, acumulando bilhões de dólares nos últimos anos, para custear seu programa armamentista. Essa estratégia global de arrecadação ilícita demonstra a audácia e a persistência do regime em contornar sanções internacionais através de crimes digitais complexos e transfronteiriços.
O Golpe 'FaceStealer': Engenharia Social Potencializada por IA
O esquema mais recente, apelidado pelo FBI de 'FaceStealer' (ladrão de rostos), representa um novo patamar de sofisticação em ataques cibernéticos. Os criminosos utilizam 'deepfakes' – vídeos falsos manipulados por inteligência artificial – para se passar por pessoas conhecidas das vítimas em videochamadas. Durante essas interações fraudulentas, eles simulam um 'erro técnico' e induzem a vítima a clicar em um link ou mensagem que, inadvertidamente, instala um malware em seu dispositivo, permitindo a infiltração completa dos hackers.
Alvos e Ramificações das Campanhas Maliciosas
Além do método 'FaceStealer', a agência americana aponta que os cibercriminosos norte-coreanos têm focado agressivamente em indivíduos e empresas nos setores de criptomoedas e Web3, empregando diversas táticas enganosas de engenharia social. Uma vez que o malware é instalado, os hackers exploram as listas de contatos, redes sociais e aplicativos de mensagens das vítimas para identificar e atrair novos alvos, expandindo exponencialmente sua rede de ataques e maximizando os lucros ilícitos. Recentemente, o FBI também acusou outro grupo ligado à Coreia do Norte por roubo de criptoativos em uma importante plataforma, evidenciando a amplitude e a diversidade de suas operações.
A Periculosidade da Tática e o Alerta do FBI
Patrick Grandy, vice-diretor do escritório do FBI em Los Angeles, alertou para a extrema eficácia do 'FaceStealer'. Ele enfatizou que a tática é capaz de enganar até mesmo usuários com grande experiência em tecnologia e segurança, pois explora a confiança inerente em plataformas de videochamada e, crucialmente, em relações pessoais. O FBI já identificou mais de 900 vídeos de webcams pertencentes a vítimas do 'FaceStealer', o que sublinha a vasta escala da operação. A agência reforça a necessidade de vigilância constante, sugerindo que uma falha em imaginar-se como vítima de tais artimanhas denota uma falta de criatividade na avaliação dos riscos cibernéticos atuais.
A escalada desses ataques, impulsionada pela inteligência artificial e visando o financiamento de programas militares, representa um desafio crescente para a segurança cibernética global. A comunidade internacional continua a monitorar e combater essas ameaças, que não apenas causam prejuízos financeiros significativos, mas também alimentam atividades que desestabilizam a paz e a segurança mundiais.
Fonte: https://g1.globo.com


